最近、情報流出のニュースが止まりませんね。個人情報の流出件数は、日本の人口を超える規模になっているとも言われています。ご自身の情報も、どこかで漏れていると考えておいたほうがよさそうです。
ホームページ制作の現場も例外ではありません。
10月には、会社の大きさに関係なく、ほとんどのホームページに関わる問題が起きていました。PHP(ピーエイチピー)の問題です。
「PHPって何?」という方も大丈夫です。この記事では、次の4つをお話しします。
- PHP とは何か
- 10月に何が起きたのか
- 私たちが実際にやったこと(失敗しかけたことも、正直に書きます)
- 結局、あなたは何を確認すればいいのか
そもそも PHP って何?
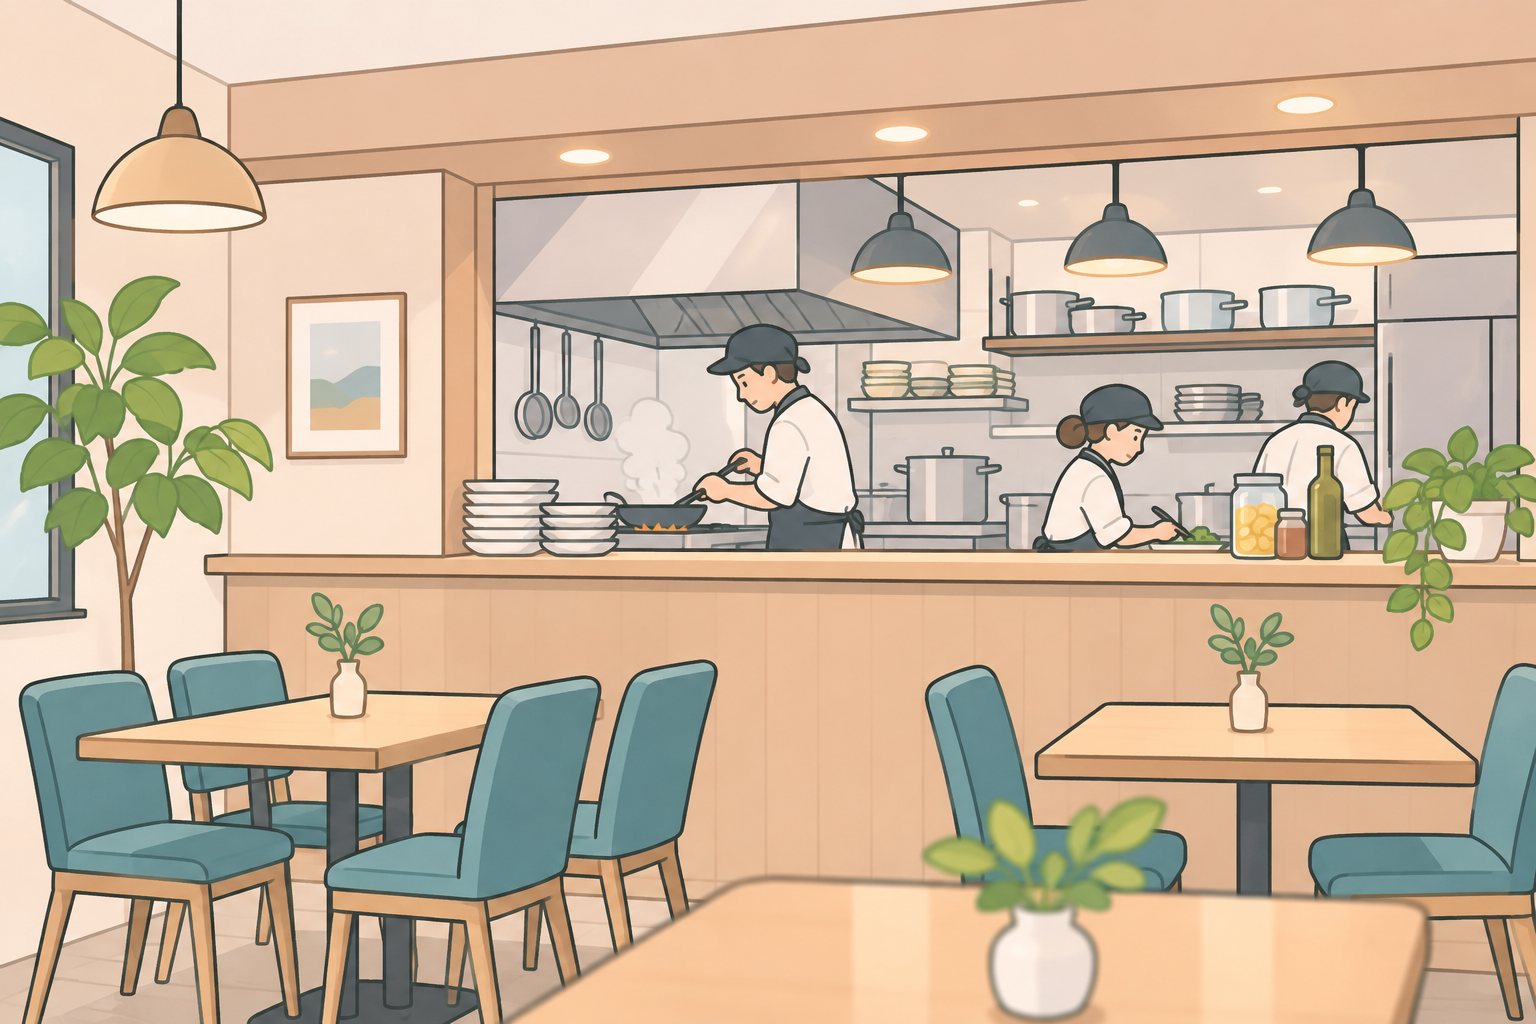
ホームページの「厨房スタッフ」
お店にたとえてみます。
ホームページの見た目(デザイン)は、お客様が入る「店内」です。PHP は、その奥で働いている「厨房スタッフ」のようなもの。お客様からは見えませんが、いないとお店が回りません。
たとえば、こんな「動く部分」を受け持っています。
- 問い合わせフォームのボタンを押したら、メールが届く
- 管理画面から、自分でお知らせや記事を更新できる
「うちも関係ある?」の目安
次のどちらかに当てはまれば、PHP が使われている可能性が高いです。
- WordPress(ワードプレス)を使っている。 WordPress そのものが PHP で作られています。
- 問い合わせフォームがある。 ほとんどのフォームは、PHP で動いています。
つまり、「更新できる」「フォームがある」ホームページなら、ほぼ PHP がついている、と考えて大丈夫です。
(フォームだけ、外部の専用サービスに任せている場合などは例外です。)
10月21日、何があったのか
ログインしていない外部の人でも、ホームページを置いている機械の中で、好きな操作ができてしまうおそれがある、という弱点です。実際に悪用されたという報告も、複数のセキュリティ会社から出ています。
WordPress のサイトも、フォームのあるサイトも、会社の大きさや業種に関係なく、みんなに関わる話でした。
直せるのは「大家さん」だけ
ここがいちばん大事なところです。
ホームページを置いている場所(レンタルサーバー)は、賃貸マンションのようなものです。
マンションの配管に欠陥が見つかったとき、住人は自分では直せませんよね。直すのは大家さんです。住人にできるのは、「大家さん、直してくれましたか?」と確かめることだけ。
私たちがやったこと、間違えかけたこと
私たちは、複数の会社にまたがって、100を超えるホームページの管理をお預かりしています。10月21日からの動きを、うまくいかなかった部分も含めて書きます。
10月21日の夕方だったと思います。PHP問題に関する通知が出ました。そこからは正式な修正版が出るまで模索を繰り返しました。
最初にやったのは、万一に備えて全ホームページデータの控え(バックアップ)を取ることです。そのうえで、各社の公式のお知らせを見ながら、対応状況を追いました。
夕方の対策が、夜にひっくり返った
当日の夕方、設定をひとつ変えて被害を減らす方法を、対象のホームページに入れました。
ところが夜になって、開発に関わる人たちが「設定の変更では予防的措置にしかならない。唯一の対策は、仕組みそのものを直すことだ」と説明していることがわかりました。
そこで「入れたから安心」とは考えず、貸している会社(レンタルサーバー会社)の修理を待つ前提に切り替えました。対策を入れて安心してしまうことのほうが、危ないと感じた場面です。
「反応が同じだから大丈夫」は間違いだった
ほかの会社が管理するホームページで、「ページの反応が同じに見えるから、PHP は使っていないだろう」と判断しかけました。
でも実際は、使っていても同じ反応になることがあります。見た目で決めつけず、実際に動いているところへ直接確かめる方法に改めました。
被害は?
当社のホームページのいちばん上の階層では、10月21日の夜以降に、想定していないファイルの変更がないことを確認しました。
ここで確認:ホームページを誰が守っていますか?
ここまでの話を、自社のこととして考えてみてください。確認することは、ホームページの管理のしかたで変わります。
- 自社で管理している:動くのは、自社の担当者です。置き場所の契約と、更新の状況を知ることが先です。
- 制作会社に任せている:動くのは、制作会社です。どこまで任せているのかを、契約と、これまでの連絡で確かめます。
- 誰が見ているかわからない:誰も見ていない可能性があります。契約した名義と、管理している人を探すところから始めます。
3つ目が、実はいちばん多いパターンです。作ったときの担当者が会社を辞めて、誰が何を契約したのか、はっきりしない。問題が起きたとき、最初に困るのはここです。
情報流出を防ぐために、大事な3つのこと
1. 持っている情報を減らす
お客様から集めた情報を、必要以上に持ち続けない。持っていなければ、万一のときも出ようがありません。
2. 入口を減らす
使っていない追加機能、古いままの仕組み、不要なログインをなくします。家の鍵を持っている人が少ないほうが、安全なのと同じです。
3. 預けている先を知る
ホームページの置き場所、メールの配信、予約や決済、控えの保管。どこに何を預けているか、一覧にしておきます。
3つ目は特に大切です。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの2位に「取引先や委託先を狙った攻撃」が挙がっています。自社がしっかり守っていても、預けた先が破られると、情報は出てしまうからです。
今の情報流出は、これまでと違うレベルに入っている
サイバー犯罪や情報セキュリティ問題は、この10月以降、異次元のレベルに突入しています。この先何が起きるか誰もわかりません。どれだけ有名で、しっかりしたサービスを使っていても、何が起きるかわからない。今は、そう考えるのが現実的です。
だからこそ、大事なのは「問題が起きたときに、すばやく対処できること」です。
10月の件でも、差がついたのは最初の数時間でした。
- 連絡先と、判断する人は、決まっているか
- 控えから、元に戻せるか
- 止めるかどうかを、誰が決めるのか
起きてから考えていては、どれも間に合いません。
まず、今日できること
- ホームページを置いている場所の、契約名義と管理している人を確認する
- 管理画面の「更新」の案内を見て、放置していないか確かめる
- 制作会社に、緊急のときの連絡と対応の流れを聞いてみる
「どこから見ればいいかわからない」「今の管理で足りているか知りたい」という方は、お気軽にご相談ください。ホームページの管理状況を伺ったうえで、確認したほうがいい点をお伝えします。
参考にした情報
- お名前.com「PHPの脆弱性対応について」(2026年10月22日):https://www.onamae.com/news/article/11594
- PHP 8.4.27 リリース(php-src):https://github.com/php/php-src/releases/tag/php-8.4.27
- PHPの緊急脆弱性2件の概要:https://tcd-theme.com/2026/10/php-security-2026-10.html
- Contact Form 7 6.2.4(2026年10月29日):https://rocket-boys.co.jp/security-measures-lab/contact_form_7_624_security_update_20261030/
- UpdraftPlus 開発元への不正アクセス:https://rocket-boys.co.jp/security-measures-lab/updraftcentral_stolen_keys_wordpress_backdoors_20261021/
- ビックカメラ・コジマ・ソフマップ 約1,490万件流出の可能性(ITmedia NEWS):https://www.itmedia.co.jp/news/article/2611/04/2000002866/
- ノジマ 約700万件の個人情報漏えい(NHK):https://news.web.nhk/newsweb/na/nd-20261102de69780
- 情報セキュリティ10大脅威 2026(IPA):https://www.ipa.go.jp/security/10threats/10threats2026.html
※本文内のイラストはAIで生成しています。